
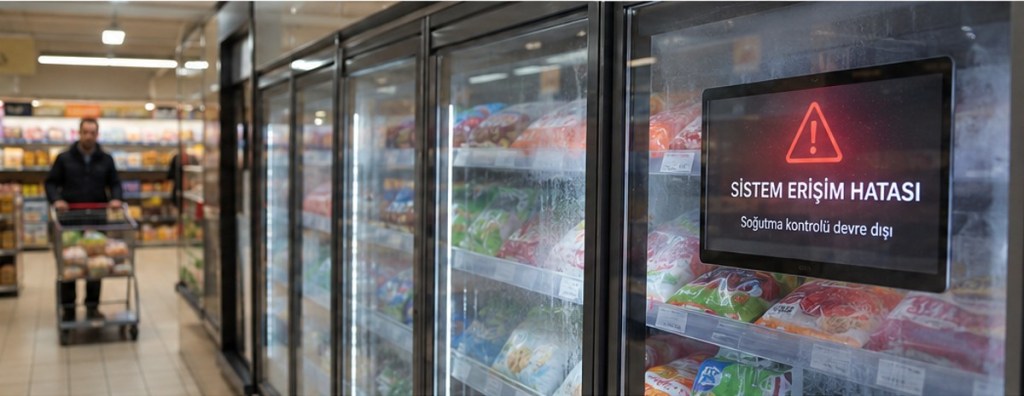
Avrupa’da marketlerin soğutma altyapılarında yaşanan kesintiler, siber saldırıların yalnızca bilgisayarları değil, doğrudan raflardaki ürünleri ve işletmelerin faaliyetlerini de etkileyebileceğini gösteriyor. Fransa’da yüzlerce süpermarketi etkileyen ekim ayındaki siber saldırının ardından, 2 Kasım’da başka Avrupa ülkelerinden de benzer arızalar bildirildi.
İsveç, Belçika, Estonya ve İrlanda’daki bazı mağazalarda soğutma ve dondurma sistemlerinin devre dışı kaldığı aktarıldı. Bazı noktalarda sıcaklıkların 50 dereceyi aştığı, ürünlerin bozulduğu ve operasyonel kayıplar oluştuğu belirtildi. Bununla birlikte, bu yeni olayların tamamının siber saldırıdan kaynaklandığı henüz doğrulanmış değil; incelemeler devam ediyor.
Dijital saldırının faturası fiziksel ürünlere çıkıyor
Fransa’daki olayın onlarca milyon euro düzeyinde zarara neden olduğu belirtiliyor. Soğutma sistemleri gibi operasyonel teknoloji (OT) altyapıları, dijital kontrol mekanizmalarıyla fiziksel süreçleri yönetiyor. Bu nedenle yetkisiz bir erişim, yalnızca veri güvenliği sorunu yaratmakla kalmayıp gıda kaybına, hizmet kesintisine ve doğrudan finansal zarara dönüşebiliyor.
Saldırıların kesin yöntemi kamuoyuna açıklanmış değil. İnternete açık yönetim panelleri ve güncellenmeyen yazılımlar ise bu tür altyapılarda dikkat çeken riskler arasında. Ağustos 2026’da Danfoss AK-SM 800A kontrolöründeki bazı güvenlik açıkları araştırmacılar tarafından duyurulmuştu. Ancak söz konusu açıkların market saldırılarında kullanıldığına ilişkin doğrulanmış bir bilgi bulunmuyor.
Uzaktan erişim neden kritik?
Marketlerdeki soğutma ekipmanlarının bakımı için mühendislerin ve dış hizmet sağlayıcılarının sistemlere uzaktan bağlanması gerekebiliyor. Uzun yıllar kullanılan endüstriyel cihazların güncellenmesi de bakım ve uyumluluk planlaması gerektiriyor. Bu koşullar, hangi kullanıcının hangi sisteme ne zaman ve hangi yetkiyle eriştiğinin denetlenmesini önemli hale getiriyor.
Kron Teknoloji Eş Genel Müdürü Ayşe Yenel, operasyonel teknoloji ortamlarında ayrıcalıklı erişimlerin kontrol edilmesinin risk yönetiminin önemli bir parçası olduğunu vurguluyor. Yenel’e göre bakım için gerekli bağlantılar sağlanırken kullanıcıların yetkileri sınırlandırılmalı ve gerçekleştirdikleri işlemler izlenebilir olmalı.
Tek başına parola güvenliği yeterli değil
Şirketin Kron PAM çözümü, desteklenen endüstriyel sistemlere erişimi merkezi kurallarla yönetmeyi amaçlıyor. Çok faktörlü kimlik doğrulama, erişim onayları, parola kasası ve oturum kaydı gibi işlevlerle yetkili hesapların kullanımının denetlenmesi hedefleniyor.
Ancak Yenel’in de dikkat çektiği gibi, erişim yönetimi yazılım açıklarını tek başına ortadan kaldırmıyor. Üretici güncellemelerinin uygulanması, kurumsal ağlarla operasyonel ağların ayrılması, yönetim arayüzlerinin doğrudan internete açılmaması ve uzaktan bağlantıların güvenli kanallarla yapılması gerekiyor. Güvenlik desteği sona ermiş cihazlarda ise ek izolasyon veya yenileme seçenekleri önem kazanıyor.
Avrupa’daki gelişmeler, siber güvenliğin artık yalnızca verileri korumakla ilgili olmadığını; gıda güvenliği, tedarik sürekliliği ve işletmelerin mali dayanıklılığıyla da yakından ilişkili olduğunu ortaya koyuyor.


Bir Cevap Yazın